Domain biem.de kaufen?
Wir ziehen mit dem Projekt
biem.de um.
Sind Sie am Kauf der Domain
biem.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain biem.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
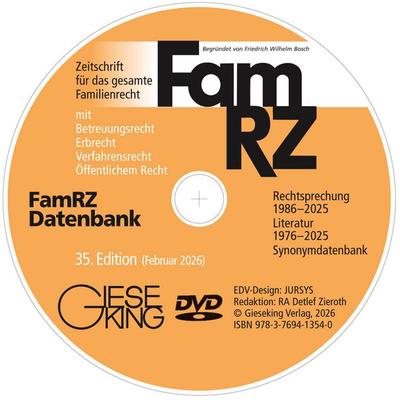
FamRZ DatenbankDie Famrz Datenbank Ist Die Authentische Datenbank Zur Famrz, Der Zeitschrift Für Das Gesamte Familienrecht Mit Betreuungsrecht, Erbrecht, Verfahrensrecht, Öffentlichem Recht - Also Das Original Auf Dvd. Ihre Vorteile Auf Einen Blick:nn- Volltext...279,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Visualisierung des WunderbarenVisualisierung des Wunderbaren , Der interdisziplinär angelegte Tagungsband Visualisierung des Wunderbaren geht der Frage nach, wie sich Gegenstände des Wunderbaren in literarischen Texten verändern, wenn sie visuell vergegenwärtigt werden und wie sich bildliche Darstellungen und Objekte zu Diskursen des Wunderbaren verhalten. Dabei wird das Wunderbare als gleichermaßen ästhetische wie epistemische Konfiguration aufgefasst, die auf die Evokation von Verwunderung zielt. Elemente des Wunderbaren transportieren Aspekte des Wissens, die in hohem Maße an die Form ihrer Darstellung, ihrer Medialität und Materialität geknüpft sind und sich immer dann verändern, wenn sie 'in Bewegung' geraten. Der Band fokussiert Beschreibungen von Elementen des Wunderbaren in literarischen Texten des Mittelalters und der Frühen Neuzeit und die Frage, wie Visualisierungen diese Elemente aufnehmen (oder gerade nicht berücksichtigen) und begleiten, sie dadurch ergänzen, kontrastieren, verschieben oder stimulieren. So liegt ein zentraler Schwerpunkt der einzelnen Beiträge auf der Analyse der Dynamik zwischen literarischen und visuellen Darstellungen des Wunderbaren. Die Untersuchungen berücksichtigen sowohl kunsthistorische und architektonische als auch religiöse, literatur- und kulturwissenschaftliche Gegenstände und analysieren eine Vielzahl mittelalterlicher und frühneuzeitlicher Materialien, illustrierter Handschriften und Frühdrucke wie beispielsweise Stunden- und Gebetsbücher, französische 'poésie flamboyante', Kräuterbücher und Legendare. , Schlüssel > Handwerkzeuge , Erscheinungsjahr: 20241218, Titel der Reihe: Episteme in Bewegung#38#, Redaktion: Eming, Jutta, Seitenzahl/Blattzahl: 224, Abbildungen: zahlreiche Abbildungen, Keyword: Flugblatt; Frühdruck; Frühe Neuzeit; Germanistik; Handschriften; Illustration; Kulturwissenschaften und Geschichte; Kunstgeschichte; Literaturwissenschaften; Mediävistik; Reisebeschreibung; Religionswissenschaften; Wissensgeschichte; Wunderzeichen, Fachschema: Literaturwissenschaft~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Kunstformen~Lyrik, Poesie~Literatur: Geschichte und Kritik, Warengruppe: TB/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 170, Breite: 240, Höhe: 24, Gewicht: 641, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Risikomanagement durch Daten-Integration, Analyse und Visualisierung, Taschenbuch von Tilmann Steinmetz, Südwestdeutscher Verlag fürRisikomanagement Durch Daten-integration, Analyse Und Visualisierung, Taschenbuch Von Tilmann Steinmetz, Südwestdeutscher Verlag Für Hochschulschriften, 978-3-8381-0349-5, Seitenanzahl: 22489,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Wie nutzt man ein Dashboard zur effektiven Visualisierung und Analyse von Daten?
Ein Dashboard zeigt wichtige Kennzahlen und Daten in übersichtlicher Form an. Durch die visuelle Darstellung können Trends und Muster leicht erkannt werden. Nutzer können interaktiv mit dem Dashboard arbeiten, um tiefergehende Analysen durchzuführen. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **

Was ist ein Dashboard und welche Funktionen bietet es zur Visualisierung und Analyse von Daten?
Ein Dashboard ist eine grafische Benutzeroberfläche, die wichtige Informationen und Kennzahlen auf einen Blick darstellt. Es bietet Funktionen wie Diagramme, Tabellen und Grafiken zur Visualisierung von Daten. Zudem ermöglicht es die Analyse von Daten durch Filterung, Sortierung und Drill-Down-Funktionen. **
Welche Vorteile bringt eine geographische Datenbank für die Analyse und Visualisierung von räumlichen Informationen?
Eine geographische Datenbank ermöglicht die Speicherung und Verwaltung großer Mengen räumlicher Daten. Sie erleichtert die Analyse von geografischen Mustern und Trends sowie die Erstellung von aussagekräftigen Karten und Visualisierungen. Zudem ermöglicht sie die Integration von verschiedenen Datensätzen, um umfassende Einblicke in komplexe räumliche Zusammenhänge zu gewinnen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FamRZ DatenbankDie Famrz Datenbank Ist Die Authentische Datenbank Zur Famrz, Der Zeitschrift Für Das Gesamte Familienrecht Mit Betreuungsrecht, Erbrecht, Verfahrensrecht, Öffentlichem Recht - Also Das Original Auf Dvd. Ihre Vorteile Auf Einen Blick:nn- Volltext...279,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Visualisierung des WunderbarenVisualisierung des Wunderbaren , Der interdisziplinär angelegte Tagungsband Visualisierung des Wunderbaren geht der Frage nach, wie sich Gegenstände des Wunderbaren in literarischen Texten verändern, wenn sie visuell vergegenwärtigt werden und wie sich bildliche Darstellungen und Objekte zu Diskursen des Wunderbaren verhalten. Dabei wird das Wunderbare als gleichermaßen ästhetische wie epistemische Konfiguration aufgefasst, die auf die Evokation von Verwunderung zielt. Elemente des Wunderbaren transportieren Aspekte des Wissens, die in hohem Maße an die Form ihrer Darstellung, ihrer Medialität und Materialität geknüpft sind und sich immer dann verändern, wenn sie 'in Bewegung' geraten. Der Band fokussiert Beschreibungen von Elementen des Wunderbaren in literarischen Texten des Mittelalters und der Frühen Neuzeit und die Frage, wie Visualisierungen diese Elemente aufnehmen (oder gerade nicht berücksichtigen) und begleiten, sie dadurch ergänzen, kontrastieren, verschieben oder stimulieren. So liegt ein zentraler Schwerpunkt der einzelnen Beiträge auf der Analyse der Dynamik zwischen literarischen und visuellen Darstellungen des Wunderbaren. Die Untersuchungen berücksichtigen sowohl kunsthistorische und architektonische als auch religiöse, literatur- und kulturwissenschaftliche Gegenstände und analysieren eine Vielzahl mittelalterlicher und frühneuzeitlicher Materialien, illustrierter Handschriften und Frühdrucke wie beispielsweise Stunden- und Gebetsbücher, französische 'poésie flamboyante', Kräuterbücher und Legendare. , Schlüssel > Handwerkzeuge , Erscheinungsjahr: 20241218, Titel der Reihe: Episteme in Bewegung#38#, Redaktion: Eming, Jutta, Seitenzahl/Blattzahl: 224, Abbildungen: zahlreiche Abbildungen, Keyword: Flugblatt; Frühdruck; Frühe Neuzeit; Germanistik; Handschriften; Illustration; Kulturwissenschaften und Geschichte; Kunstgeschichte; Literaturwissenschaften; Mediävistik; Reisebeschreibung; Religionswissenschaften; Wissensgeschichte; Wunderzeichen, Fachschema: Literaturwissenschaft~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Kunstformen~Lyrik, Poesie~Literatur: Geschichte und Kritik, Warengruppe: TB/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 170, Breite: 240, Höhe: 24, Gewicht: 641, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Risikomanagement durch Daten-Integration, Analyse und Visualisierung, Taschenbuch von Tilmann Steinmetz, Südwestdeutscher Verlag fürRisikomanagement Durch Daten-integration, Analyse Und Visualisierung, Taschenbuch Von Tilmann Steinmetz, Südwestdeutscher Verlag Für Hochschulschriften, 978-3-8381-0349-5, Seitenanzahl: 22489,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Durchführung und Analyse einer Datenbank-Migration, Taschenbuch von Benjamin Garbar, AV Akademikerverlag, 978-3-639-88181-3Durchführung Und Analyse Einer Datenbank-migration, Taschenbuch Von Benjamin Garbar, Av Akademikerverlag, 978-3-639-88181-3, Seitenanzahl: 6495,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenbankperformance: Ist-Analyse und Optimierungskonzept am Beispiel einer Datenbank zu Analysezwecken in einem Krankenhaus, Taschenbuch von DanielDatenbankperformance: Ist-analyse Und Optimierungskonzept Am Beispiel Einer Datenbank Zu Analysezwecken In Einem Krankenhaus, Taschenbuch Von Daniel Simmank, Grin, 978-3-656-33135-3, Seitenanzahl: 9647,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie nutzt man ein Dashboard zur effektiven Visualisierung und Analyse von Daten?
Ein Dashboard zeigt wichtige Kennzahlen und Daten in übersichtlicher Form an. Durch die visuelle Darstellung können Trends und Muster leicht erkannt werden. Nutzer können interaktiv mit dem Dashboard arbeiten, um tiefergehende Analysen durchzuführen. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was ist ein Dashboard und welche Funktionen bietet es zur Visualisierung und Analyse von Daten?
Ein Dashboard ist eine grafische Benutzeroberfläche, die wichtige Informationen und Kennzahlen auf einen Blick darstellt. Es bietet Funktionen wie Diagramme, Tabellen und Grafiken zur Visualisierung von Daten. Zudem ermöglicht es die Analyse von Daten durch Filterung, Sortierung und Drill-Down-Funktionen. **
-
Welche Vorteile bringt eine geographische Datenbank für die Analyse und Visualisierung von räumlichen Informationen?
Eine geographische Datenbank ermöglicht die Speicherung und Verwaltung großer Mengen räumlicher Daten. Sie erleichtert die Analyse von geografischen Mustern und Trends sowie die Erstellung von aussagekräftigen Karten und Visualisierungen. Zudem ermöglicht sie die Integration von verschiedenen Datensätzen, um umfassende Einblicke in komplexe räumliche Zusammenhänge zu gewinnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.